Une faille du noyau Linux expose la gestion des connexions TCP IPv4. Comprenez le risque en schémas, installez le correctif adapté à votre distribution et vérifiez qu’il est actif, après redémarrage ou via un patch à chaud explicitement compatible.
L’avis de sécurité du 21 octobre corrige quatre vulnérabilités élevées dans Node.js : une exécution de code possible via Brotli, deux contournements de vérification TLS et un défaut dans dns.resolve. Versions corrigées et étapes de vérification.
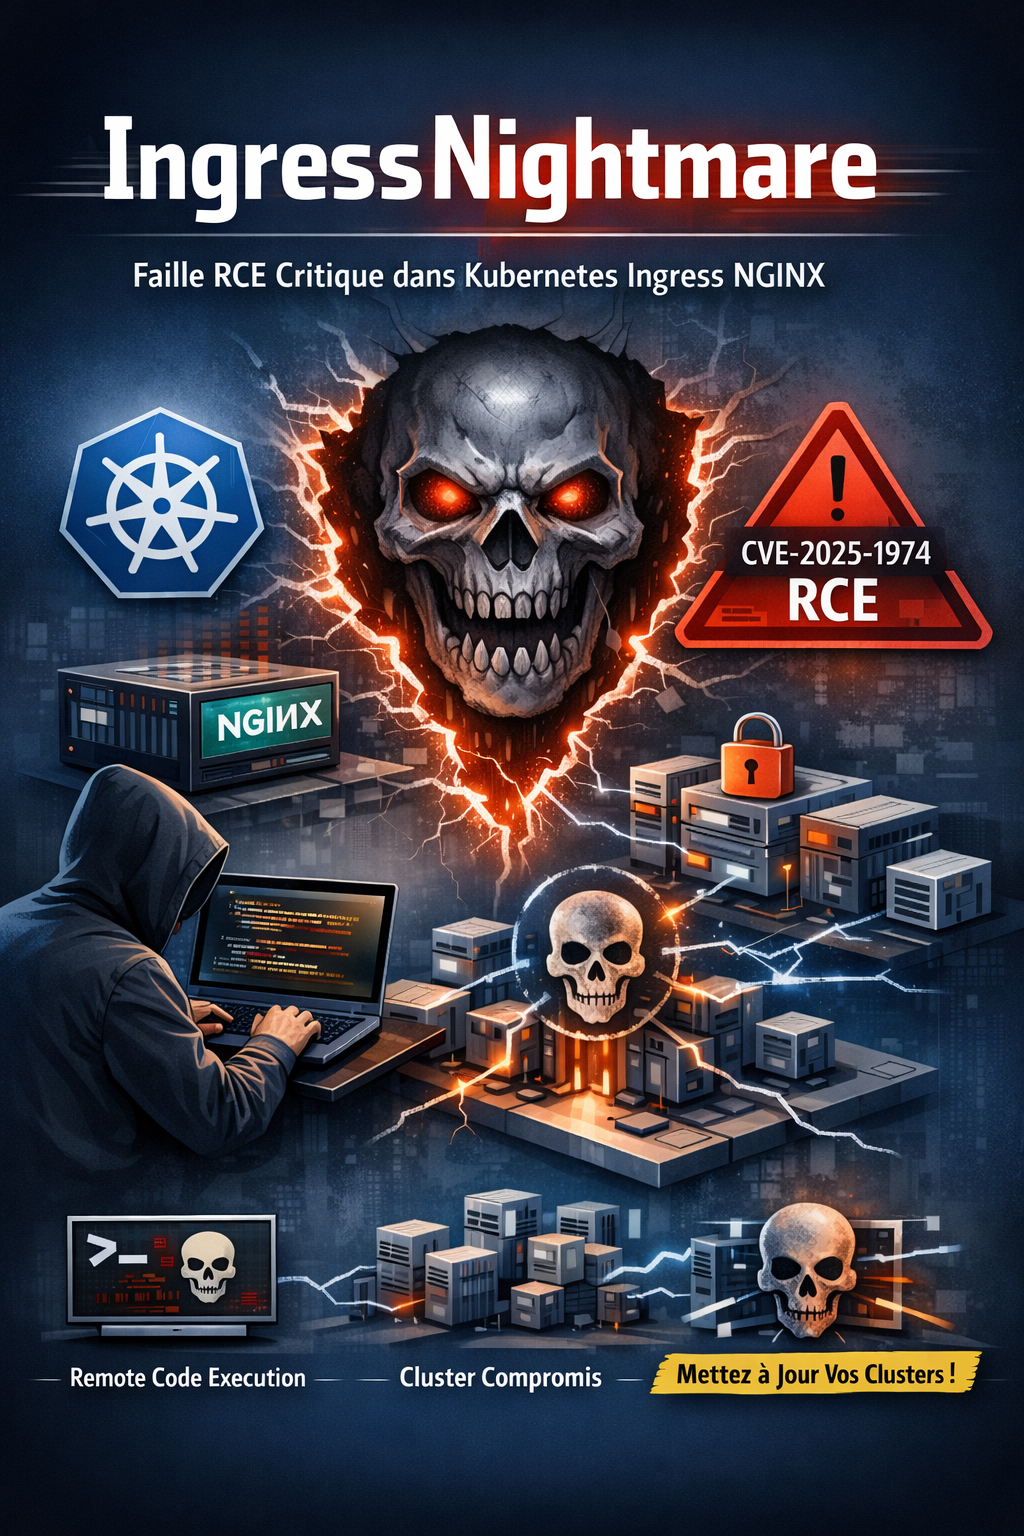
Le monde Kubernetes vient d’être secoué par la découverte d’une vulnérabilité critique surnommée IngressNightmare. Cette faille permet une exécution de code à distance (RCE) au sein du contrôleur Ingress basé sur
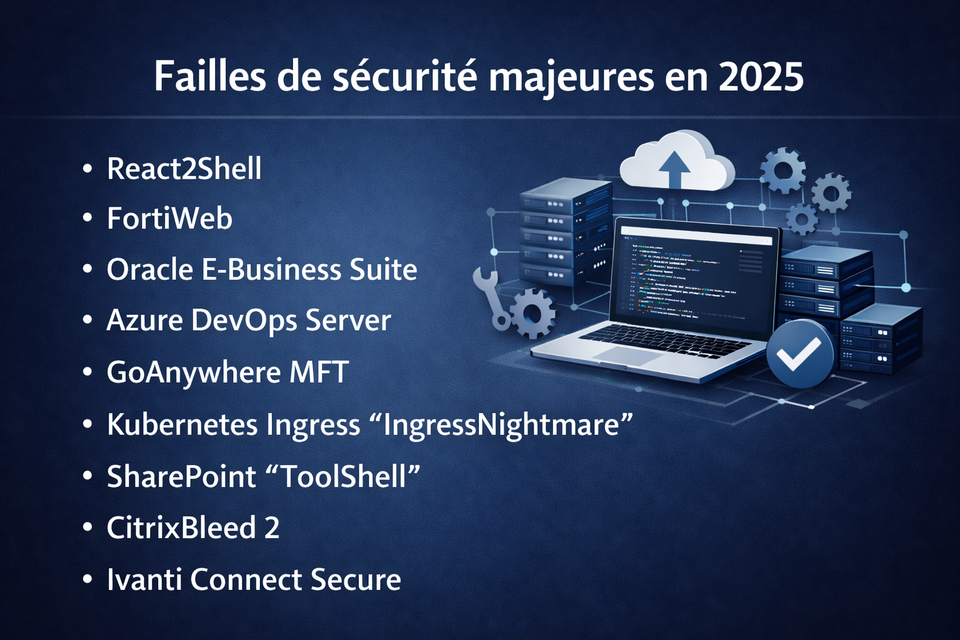
L’année 2025 a été marquée par une recrudescence de failles de sécurité critiques touchant tous les niveaux du système d’information. Du front-end aux infrastructures cloud, en passant par les outils DevOps,
Introduction : l’IA, révolution et menace en cybersécurité
L’intelligence artificielle (IA) s’est immiscée dans tous les domaines de l’informatique – y compris la sécurité. Des algorithmes d’apprentissage automatique et des